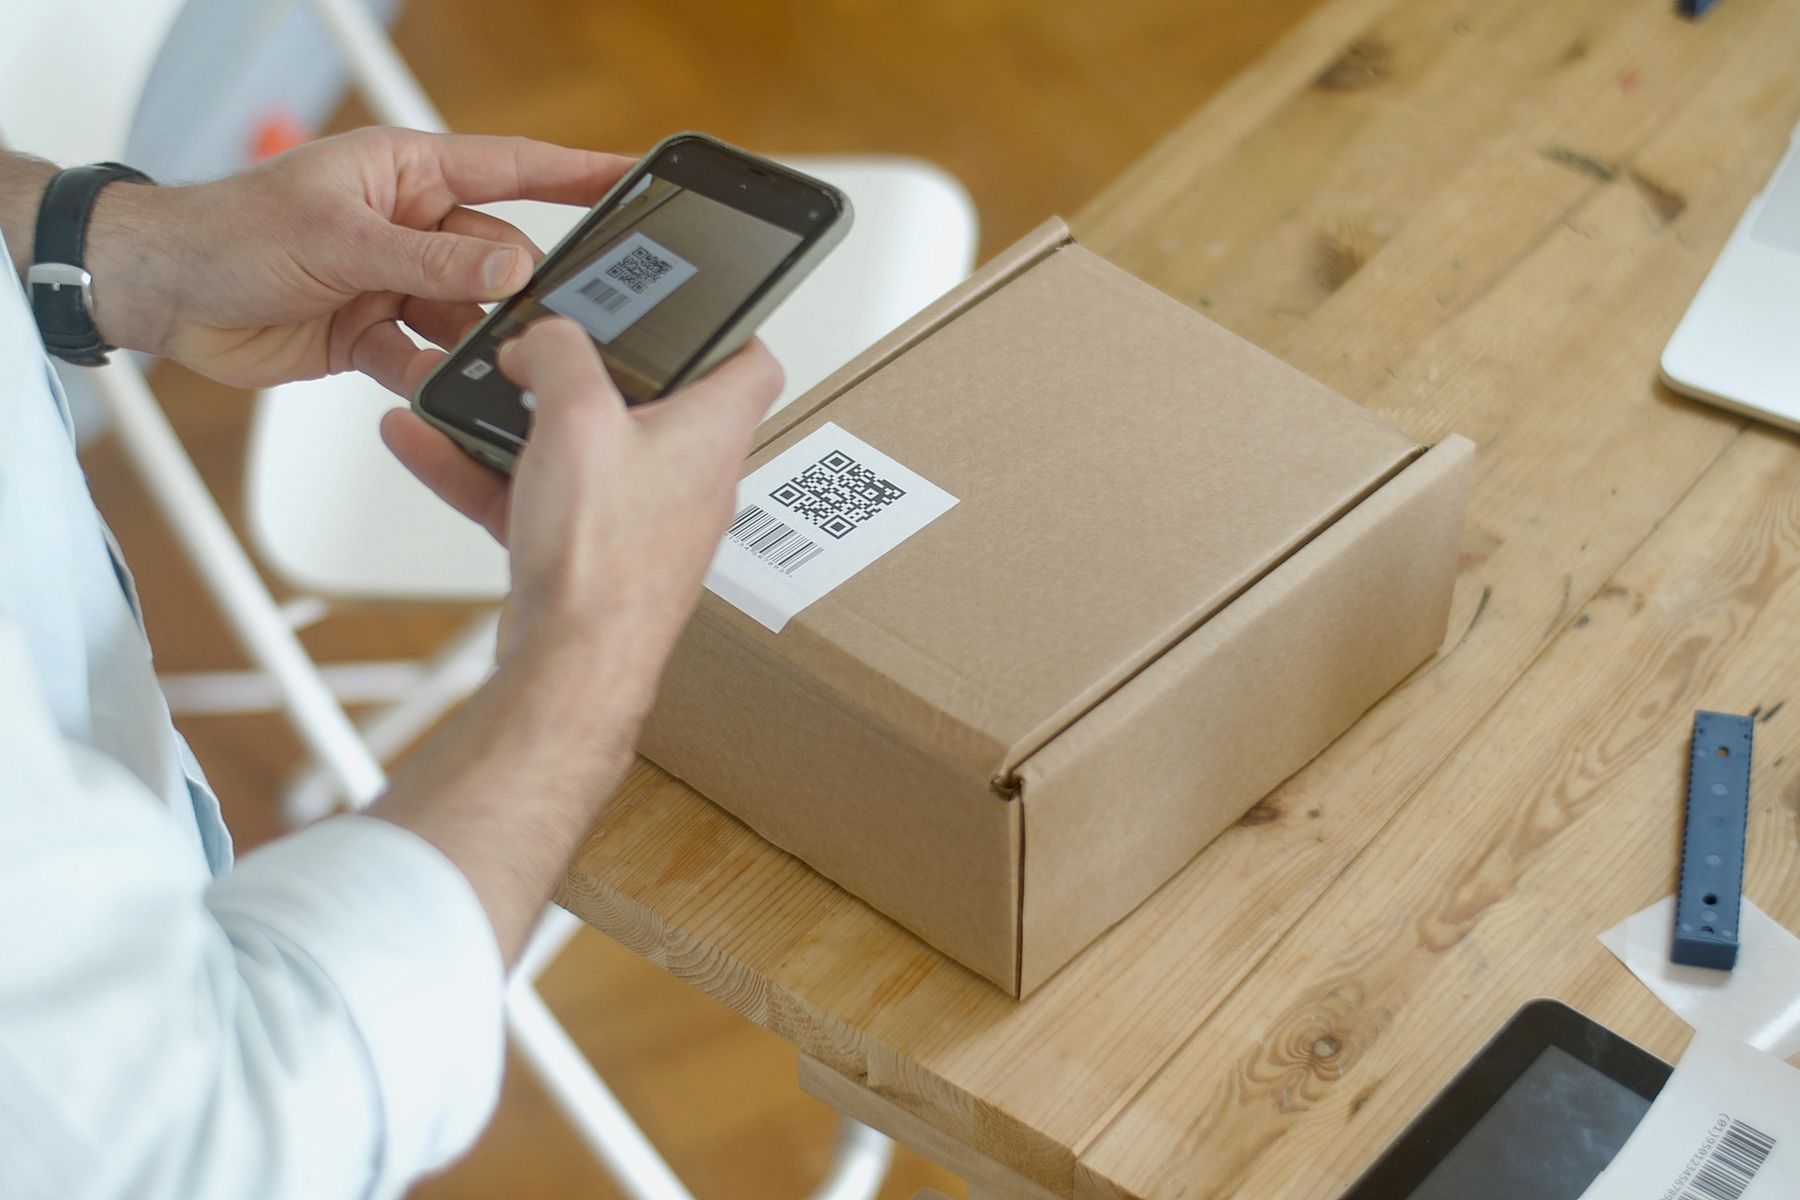
Ένα QR code δεν μας λέει, με μια ματιά, ποιος βρίσκεται στην άλλη πλευρά. Μπορεί να ανοίξει το μενού ενός καταστήματος ή να μας οδηγήσει σε μια πλαστή σελίδα σύνδεσης. Το μικρό ασπρόμαυρο τετράγωνο είναι ένας εύχρηστος τρόπος να μεταφερθούν πληροφορίες. Η εμφάνισή του δεν αποτελεί πιστοποιητικό αξιοπιστίας.
Το quishing είναι phishing με άλλη είσοδο
Στις απάτες που αποκαλούνται quishing, ο κωδικός QR αντικαθιστά συχνά τον σύνδεσμο ενός παραπλανητικού μηνύματος. Το βρετανικό National Cyber Security Centre εξηγεί ότι οι δράστες χρησιμοποιούν την εικόνα για να κρύψουν τη διεύθυνση μιας κακόβουλης σελίδας. Ο αναγνώστης μεταφέρεται από το email στον προσωπικό του τηλεφωνικό εξοπλισμό, όπου μπορεί να μην υπάρχουν οι ίδιες προστασίες με έναν εταιρικό υπολογιστή.
Δεν σημαίνει ότι κάθε QR είναι ύποπτο. Το ίδιο το NCSC διακρίνει τις συνηθισμένες χρήσεις, όπως τα μενού, από απρόσμενα email που ζητούν σάρωση και καταχώριση στοιχείων. Το ερώτημα είναι ποιος μας ζητά να κάνουμε κάτι, σε ποιο πλαίσιο και τι απαιτεί η σελίδα που ανοίγει.
Κοιτάμε την προέλευση πριν τη συνέχεια
Χρησιμοποιούμε τον ενσωματωμένο σαρωτή του κινητού και διαβάζουμε τη διεύθυνση που εμφανίζεται πριν προχωρήσουμε. Αν ένα υποτιθέμενο μήνυμα υπηρεσίας ζητά να «επιβεβαιώσουμε» τον λογαριασμό μας, ανοίγουμε ανεξάρτητα την επίσημη εφαρμογή ή την ιστοσελίδα που γνωρίζουμε. Δεν αφήνουμε το ίδιο το μήνυμα να μας υποδείξει πού θα δώσουμε τους κωδικούς μας.
Στον φυσικό χώρο εξετάζουμε αν ο κωδικός φαίνεται να έχει καλυφθεί από άλλο αυτοκόλλητο. Η καναδική κυβερνητική υπηρεσία Get Cyber Safe αναφέρει αυτή τη δυνατότητα αντικατάστασης. Ένα αυτοκόλλητο από μόνο του δεν αποδεικνύει απάτη, αλλά αν κάτι μας ξενίζει, ρωτάμε τον υπεύθυνο του χώρου πριν χρησιμοποιήσουμε τη σελίδα.
Προσοχή σε όσα ζητά η σελίδα
Ένα μενού που ξαφνικά απαιτεί κωδικό email ή εγκατάσταση εφαρμογής χρειάζεται δεύτερη σκέψη. Κατεβάζουμε εφαρμογές από τα επίσημα καταστήματα και δεν εγκρίνουμε αιτήματα που δεν καταλαβαίνουμε. Τα προσωπικά QR, όπως εισιτήρια ή κάρτες επιβίβασης, επίσης δεν είναι φωτογραφίες για δημόσια ανάρτηση: μπορεί να περιέχουν προσωπικές πληροφορίες.
Η προστασία του λογαριασμού συμπληρώνεται από το δεύτερο βήμα σύνδεσης στο email. Δεν καταργεί την ανάγκη προσοχής, αλλά βάζει ένα επιπλέον εμπόδιο στην πρόσβαση τρίτων.
Ο χρόνος για έλεγχο είναι δικός μας
Ας φανταστούμε ένα μήνυμα που λέει ότι πρέπει να σαρώσουμε «αμέσως» για να μη χαθεί μια παραγγελία. Η βιασύνη δυσκολεύει μια απλή κίνηση: να σταματήσουμε και να ελέγξουμε από ανεξάρτητο κανάλι. Μπορούμε να κρατήσουμε το μήνυμα, να μπούμε μόνοι μας στον λογαριασμό της εταιρείας και να δούμε αν υπάρχει πράγματι εκκρεμότητα. Η χρησιμότητα του QR δεν απαιτεί να παραχωρήσουμε αυτή τη μικρή παύση.
Πηγές: NCSC – QR codes και πραγματικός κίνδυνος · Government of Canada – ασφαλής χρήση QR.